Energie en veiligheid horen bij elkaar
Op deze pagina
- Energie is meer dan elektriciteit en gas
- Wanneer digitale systemen fysieke installaties ontregelen
- Energievoorziening als strategisch doelwit
- Waar energiebeheer en cybersecurity elkaar raken
- Een technisch defect of een cyberaanval: hoe zie je het verschil?
- Hoe cyberveilig is de energievoorziening van een onderneming?
- Van inzicht naar veerkracht
- Ook Europese wetgeving brengt beide werelden dichter bij elkaar
- Energie blijft het vertrekpunt
- Bronnen en verdere verdieping
Energie is een van de meest fundamentele behoeften van elke Europese economie. Ziekenhuizen, industrie, voedselketens, datacenters, openbaar vervoer en huishoudens zijn allemaal afhankelijk van een betrouwbare energievoorziening. Zonder elektriciteit, gas, warmte of koeling komt niet alleen de bedrijfsvoering onder druk te staan. Ook de veiligheid van mensen, de continuïteit van essentiële dienstverlening en uiteindelijk de stabiliteit van onze samenleving kunnen worden geraakt.
Die afhankelijkheid is bovendien groter dan we ons dagelijks realiseren. Volgens Eurostat was de Europese Unie in 2024 voor 57,3 procent van haar energiebehoefte afhankelijk van netto-import. Daarmee zijn internationale handelsstromen, geopolitieke ontwikkelingen en de beschikbaarheid van energie-infrastructuur rechtstreeks van invloed op onze energiezekerheid.
Maar energiezekerheid heeft nog een andere dimensie. De installaties waarmee we energie produceren, transporteren, omzetten en gebruiken, worden steeds vaker digitaal aangestuurd. Dat brengt mogelijkheden voor efficiëntie en flexibiliteit, maar ook nieuwe kwetsbaarheden met zich mee.
Recente cyberaanvallen op koelinstallaties in Franse supermarkten en de voortdurende Russische aanvallen op de Oekraïense energie-infrastructuur maken op heel verschillende manieren duidelijk hoe nauw energie en veiligheid met elkaar verbonden zijn.
Daarmee ontstaat een vraag die ook voor Nederlandse ondernemingen steeds relevanter wordt: hoe veilig is onze energievoorziening eigenlijk?
Energie is meer dan elektriciteit en gas
Wanneer we over energiezekerheid spreken, denken we al snel aan elektriciteitsnetten, aardgasleidingen en energiecentrales. Maar voor veel ondernemingen is de daadwerkelijke afhankelijkheid aanzienlijk breder.
Een industriële producent heeft bijvoorbeeld niet alleen elektriciteit nodig om machines aan te drijven, maar ook warmte, stoom of perslucht om productieprocessen te laten functioneren. Een datacenter is afhankelijk van elektriciteit én koeling. In ziekenhuizen zijn onder meer noodstroom, medische apparatuur, klimaatbeheersing en de gekoelde opslag van geneesmiddelen essentieel. Voor voedselproducenten, distributiecentra en supermarkten is temperatuurbeheersing rechtstreeks verbonden met productkwaliteit en voedselveiligheid.
Strikt natuurkundig is koude geen zelfstandige energievorm: koeling ontstaat doordat warmte met behulp van een koelproces aan een ruimte of product wordt onttrokken. Vanuit bedrijfsvoering is het beschikbaar houden van voldoende koelcapaciteit echter net zo belangrijk als de levering van elektriciteit of warmte.
Dat onderscheid is relevant. Een organisatie kan over een volledig functionerende elektriciteitsaansluiting beschikken, terwijl haar productieproces toch stilvalt doordat de koelinstallatie niet meer correct werkt.
Energiezekerheid gaat daarmee niet uitsluitend over de beschikbaarheid van kilowatturen. Het gaat uiteindelijk over de beschikbaarheid van de energiegerelateerde processen en voorzieningen die nodig zijn om veilig en betrouwbaar te kunnen functioneren.
Het Internationaal Energieagentschap (IEA) omschrijft energiezekerheid als de ononderbroken beschikbaarheid van energiebronnen tegen een betaalbare prijs. Voor individuele ondernemingen verdient die definitie een praktische aanvulling: energie moet niet alleen beschikbaar zijn, maar ook veilig kunnen worden omgezet, verdeeld en benut.
Wanneer digitale systemen fysieke installaties ontregelen
Hoe tastbaar die digitale afhankelijkheid is, bleek op 12 oktober 2026 in Frankrijk.
Cyberaanvallers wisten op afstand systemen te manipuleren waarmee de koeling van honderden supermarkten werd aangestuurd. Temperatuur- en ontdooiinstellingen werden gewijzigd, in sommige gevallen tot waarden van 50 graden Celsius. De gevolgen waren aanzienlijk: winkels moesten verse en diepgevroren producten vernietigen en er werden zelfs branden bij koelapparatuur gemeld.
De aanval trof onder meer filialen van Intermarché, Carrefour, Monoprix en Coopérative U. De financiële schade werd door betrokken partijen op vele miljoenen euro's geschat.
Het Franse overheidsorgaan CERT-FR bevestigde op 12 oktober dat op afstand toegankelijke koelcontrollers waren gecompromitteerd. In de daaropvolgende dagen werd bevestigd dat het ging om systemen van onder meer Danfoss, Copeland en Dixell.
Juist het karakter van deze aanval maakt de gebeurtenis bijzonder. De elektriciteitsvoorziening van de getroffen winkels hoefde niet te worden onderbroken om aanzienlijke fysieke en economische schade te veroorzaken. De aanvallers beïnvloedden de digitale aansturing van installaties die van essentieel belang zijn voor de bedrijfsvoering.
Een vergelijkbaar probleem werd op 2 november 2026 gemeld bij verschillende Belgische Delhaize-winkels. Volgens RTL België liepen temperaturen in koel- en vriesinstallaties onverwacht op, in sommige gevallen tot ongeveer 15 graden. Winkeliers moesten daardoor producten weggooien. Volgens RTL ging het om een cyberaanval waarbij de ontdooistand van de koeling op afstand werd ingeschakeld; Delhaize sprak zelf van een informatica-incident. Een koeltechnisch bedrijf zag dezelfde werkwijze als in Frankrijk, maar of het om dezelfde daders ging, was niet bekend.
Daarnaast kreeg moederbedrijf Ahold Delhaize in oktober te maken met een afzonderlijk cybersecurityincident. Het concern bevestigde op 19 oktober dat kwaadwillende activiteiten binnen zijn IT-infrastructuur waren vastgesteld, waarna verschillende digitale systemen uit voorzorg offline werden gehaald. Dit had onder meer gevolgen voor online bestellingen en dienstverlening. Er is geen aangetoond verband tussen dat incident en de aanvallen op Franse koelinstallaties.
Deze gebeurtenissen illustreren dat cyberincidenten niet beperkt blijven tot datalekken, websites of kantoorautomatisering. Ze kunnen ook ingrijpen op fysieke processen: van temperatuurregeling en productopslag tot industriële productie en logistiek.
En dat maakt de bescherming van dergelijke systemen ook een energievraagstuk.
Energievoorziening als strategisch doelwit
De relatie tussen energie en veiligheid wordt op grotere schaal zichtbaar in de oorlog in Oekraïne.
Sinds het najaar van 2022 voert Rusland herhaaldelijk aanvallen uit op Oekraïense elektriciteitscentrales, transformatorstations, transmissienetten en verwarmingsinfrastructuur. Hierbij worden onder meer raketten en drones ingezet om de energievoorziening fysiek te beschadigen of buiten werking te stellen.
Volgens een rapport van de VN-mensenrechtenmissie van 29 juni 2026 werden tussen oktober 2025 en maart 2026 minstens 423 aanvallen op infrastructuur voor elektriciteitsopwekking, -transport en -distributie geregistreerd, naast minstens 74 aanvallen op warmtecentrales en andere verwarmingsvoorzieningen.
Ook in oktober 2026 bleven de aanvallen doorgaan. Na Russische raket- en droneaanvallen op 19 oktober kwamen volgens berichtgeving van de NOS minstens 550.000 huishoudens zonder elektriciteit te zitten.
De gevolgen reiken veel verder dan de elektriciteitsvoorziening zelf. Zonder stroom kunnen waterpompen, verwarmingsinstallaties en communicatiesystemen uitvallen. Ziekenhuizen moeten terugvallen op noodvoorzieningen, logistieke processen raken ontregeld en woningen kunnen tijdens strenge winters onbewoonbaar worden.
De VN beschrijft deze onderlinge afhankelijkheden als een belangrijke oorzaak van de omvangrijke humanitaire schade. Op 26 oktober 2026 concludeerde de onafhankelijke internationale onderzoekscommissie van de Verenigde Naties dat Russische autoriteiten met hun aanhoudende aanvallen op Oekraïense energie-infrastructuur oorlogsmisdaden en misdrijven tegen de menselijkheid hebben gepleegd.
De oorlog laat daarmee zien dat energie-infrastructuur niet slechts economische waarde heeft, maar ook van strategisch belang is voor de veiligheid en weerbaarheid van een samenleving.
Hoewel de fysieke aanvallen in Oekraïne wezenlijk verschillen van de cyberaanvallen op Franse supermarkten, raken beide gebeurtenissen aan hetzelfde principe: wanneer energiegerelateerde systemen worden ontregeld, kunnen de gevolgen zich snel uitbreiden naar andere maatschappelijke of economische functies.
Waar energiebeheer en cybersecurity elkaar raken
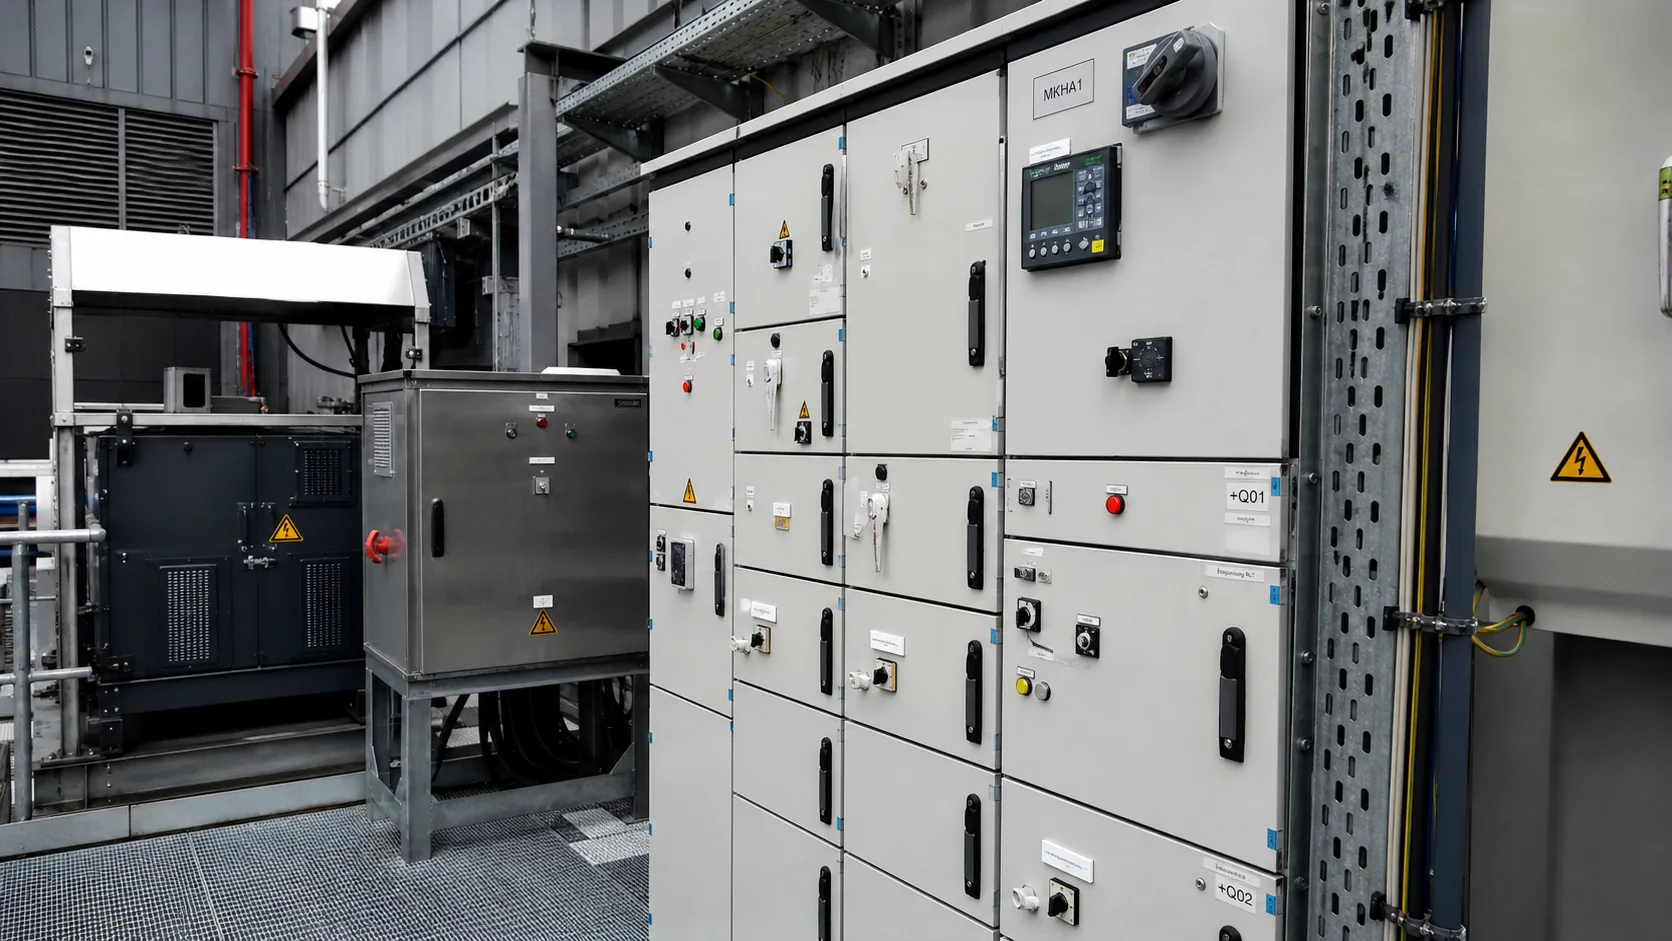
De energietransitie vergroot het belang van digitalisering. Zonnepanelen, batterijopslagsystemen, warmtepompen, laadvoorzieningen, gebouwbeheersystemen en industriële installaties worden steeds vaker op afstand gemonitord en aangestuurd.
Ook energiebeheer wordt daardoor steeds intelligenter. Bedrijven kunnen productie en verbruik nauwkeuriger op elkaar afstemmen, piekbelasting beperken, energie opslaan of flexibel inspelen op marktomstandigheden.
Om dit mogelijk te maken, worden verschillende digitale systemen met elkaar verbonden. Denk aan energiemanagementsystemen (EMS), gebouwbeheersystemen, industriële procescontrollers, sensoren en monitoringplatforms.
De technologie achter deze installaties wordt vaak aangeduid als Operational Technology (OT): hardware en software die fysieke processen bewaken en besturen. Daaronder vallen bijvoorbeeld industriële besturingssystemen zoals PLC's en SCADA-systemen.
Waar traditionele IT vooral gericht is op het verwerken en beschermen van informatie, heeft OT direct invloed op de fysieke werkelijkheid. Een digitaal commando kan een pomp starten, een klep openen, een compressor uitschakelen of de laadstrategie van een batterij veranderen.
Het Nederlandse Nationaal Cyber Security Centrum (NCSC) benadrukt dat OT-systemen tegenwoordig veelvuldig verbonden zijn met bedrijfsnetwerken en internet. Tegelijkertijd kennen deze systemen vaak een lange technische levensduur en kunnen software-updates of beveiligingsmaatregelen niet zonder meer worden uitgevoerd, omdat de continuïteit en veiligheid van fysieke processen vooropstaan.
Hier ligt de overlap tussen energiebeheer en cybersecurity.
Hoe meer digitale systemen invloed krijgen op onze energievoorziening en energiegerelateerde processen, hoe belangrijker hun betrouwbaarheid en beveiliging worden.
Dat betekent niet dat digitalisering per definitie tot een onveiligere energievoorziening leidt. Digitale monitoring kan storingen juist eerder zichtbaar maken en installaties efficiënter en betrouwbaarder laten functioneren.
Maar die voordelen vragen om een bewuste omgang met toegangsrechten, software, externe verbindingen en de afhankelijkheid van leveranciers.
Een technisch defect of een cyberaanval: hoe zie je het verschil?
Juist op dit snijvlak ontstaat een interessant wetenschappelijk vraagstuk.
Stel dat het elektriciteitsverbruik van een koelinstallatie plotseling sterk stijgt en de temperatuur tegelijkertijd oploopt. Dat kan worden veroorzaakt door een defecte sensor, een mechanische storing, een foutieve instelling of een cyberaanval.
Voor de operator zijn de eerste zichtbare symptomen mogelijk vrijwel identiek. De installatie gedraagt zich afwijkend, maar de oorzaak is niet direct duidelijk.
In september 2026 verscheen in het wetenschappelijke International Journal of Information Security een systematische literatuurstudie naar methoden waarmee cyberaanvallen en technische storingen in slimme elektriciteitsnetten van elkaar kunnen worden onderscheiden.
De onderzoekers constateerden dat slechts zes van de 25 onderzochte studies expliciet probeerden onderscheid te maken tussen kwaadwillende digitale manipulatie en gewone technische afwijkingen. Bovendien was een groot deel van het beschikbare onderzoek gebaseerd op simulaties in plaats van praktijktesten.
Dat illustreert hoe complex het is om cyberveiligheid en procesveiligheid gezamenlijk te beoordelen.
De oplossing ligt niet uitsluitend in het toevoegen van meer cybersecuritysoftware. Ook de combinatie van verschillende informatiebronnen is belangrijk.
Een energiemanagementsysteem kan bijvoorbeeld een ongebruikelijke verandering in elektriciteitsverbruik detecteren. Een onafhankelijk temperatuurmeetsysteem kan tegelijkertijd vaststellen dat een koelproces buiten zijn veilige grenzen raakt. Logbestanden van de procesbesturing kunnen vervolgens helpen bepalen of er onverwachte instellingen zijn gewijzigd.
Wanneer technische, energetische en digitale gegevens gezamenlijk worden geanalyseerd, ontstaat een completer beeld van de toestand van een installatie.
Daarbij is het essentieel dat kritieke veiligheidsmetingen en beveiligingen niet volledig afhankelijk zijn van hetzelfde besturingssysteem dat mogelijk is gecompromitteerd.
Hoe cyberveilig is de energievoorziening van een onderneming?
Voor energie-intensieve bedrijven begint het beantwoorden van deze vraag met inzicht in de eigen afhankelijkheden.
Een traditionele energieanalyse brengt bijvoorbeeld het elektriciteits- en gasverbruik, de aansluitcapaciteit en de benodigde energievolumes in kaart. Een continuïteitsanalyse onderzoekt wat er gebeurt wanneer een energiedrager tijdelijk niet beschikbaar is.
Maar een volledige beoordeling vraagt om een extra dimensie: de digitale systemen die bepalen hoe energie wordt gebruikt.
Daarvoor is het zinvol om drie vragen gezamenlijk te beantwoorden.
1. Is de benodigde energie beschikbaar?
Welke processen zijn afhankelijk van elektriciteit, gas, warmte, stoom, perslucht of koeling? Hoe lang kunnen zij zonder deze voorzieningen functioneren voordat schade, stilstand of veiligheidsrisico's ontstaan?
2. Blijven de installaties bestuurbaar?
Welke systemen regelen de omzetting en distributie van energie binnen het bedrijf? Kunnen installaties zelfstandig functioneren als hun cloudverbinding, bedrijfsnetwerk of externe beheerplatform uitvalt?
3. Is de aansturing betrouwbaar?
Wie kan instellingen wijzigen? Welke leveranciers beschikken over externe toegang? Hoe wordt vastgesteld dat meetgegevens en opdrachten betrouwbaar zijn? En wat gebeurt er wanneer een systeem niet uitvalt, maar juist verkeerde opdrachten uitvoert?
Samen vormen deze vragen een praktische basis voor het in kaart brengen van de digitale en fysieke kwetsbaarheid van energieprocessen.
Een belangrijke vervolgstap is het ontwikkelen van scenario's waarbij verschillende verstoringen worden gecombineerd.
Wat gebeurt er bijvoorbeeld wanneer een koelinstallatie verkeerd wordt aangestuurd terwijl er voldoende elektriciteit beschikbaar is? Kan een batterij nog veilig functioneren wanneer het energiemanagementsysteem onbereikbaar is? Of kunnen essentiële processen doorgaan wanneer zowel de netaansluiting als een digitale besturingsverbinding verstoord raakt?
Dergelijke scenario's helpen om niet alleen de waarschijnlijkheid van storingen, maar vooral hun gevolgen voor veiligheid en bedrijfscontinuïteit te begrijpen.
De aanpak sluit aan bij internationale methoden voor risicobeheersing. Het NIST-raamwerk voor OT-beveiliging en de industriële beveiligingsnorm IEC 62443 beschrijven hoe organisaties technische systemen, toegangsrechten en operationele risico's systematisch kunnen beoordelen.
Ook bestaande methoden voor procesveiligheid, zoals HAZOP- en Bow-Tie-analyses, kunnen worden gecombineerd met cybersecurity-risicoanalyses. Het NCSC beveelt deze integrale benadering expliciet aan.
Van inzicht naar veerkracht
Een volledig risicovrije energievoorziening bestaat niet. Elektriciteitsnetten kunnen worden verstoord, installaties kunnen defect raken en digitale systemen kunnen worden aangevallen.
Daarom is naast het voorkomen van incidenten vooral het vermogen om met verstoringen om te gaan van belang.
In de internationale literatuur wordt hiervoor vaak de term resilience gebruikt: het vermogen van een systeem om verstoringen op te vangen, essentiële functies te behouden en daarna gecontroleerd te herstellen.
Voor ondernemingen betekent dit dat fysieke en digitale maatregelen elkaar moeten versterken.
Een noodstroomvoorziening kan bijvoorbeeld bescherming bieden tegen elektriciteitsuitval, maar biedt geen oplossing wanneer de aansturing van een installatie is gecompromitteerd. Andersom kan een uitstekend beveiligd besturingssysteem een fysieke onderbreking van de stroomtoevoer niet voorkomen.
Een veerkrachtige organisatie heeft daarom aandacht voor beide situaties.
Denk aan gescheiden netwerken voor kantoorautomatisering en industriële installaties, gecontroleerde toegang voor onderhoudspartners, actuele en geteste herstelprocedures, onafhankelijke alarmering en de mogelijkheid om kritieke processen bij problemen veilig te stoppen of waar verantwoord handmatig te bedienen.
Daarnaast verdienen noodstroom, redundantie, thermische buffers en alternatieve energievoorzieningen aandacht, afhankelijk van de risico's en technische mogelijkheden van het bedrijf.
Een belangrijk uitgangspunt is dat reservevoorzieningen daadwerkelijk onafhankelijk en bruikbaar moeten zijn. Een noodgenerator die afhankelijk is van een gecompromitteerd besturingssysteem, biedt bijvoorbeeld minder bescherming dan op papier wordt aangenomen.
De Franse cybersecurityautoriteiten adviseerden na de aanvallen op koelinstallaties onder meer om beheerinterfaces niet rechtstreeks aan het internet bloot te stellen, veilige verbindingen te gebruiken en firmware en configuraties te controleren.
De bredere les is dat een continuïteitsplan niet alleen rekening moet houden met de uitval van energie, maar ook met het verlies van controle over de installaties die energie gebruiken.
Ook Europese wetgeving brengt beide werelden dichter bij elkaar
De Europese Unie erkent steeds nadrukkelijker dat fysieke en digitale veiligheid gezamenlijk moeten worden beoordeeld.
Op 15 augustus 2026 traden in Nederland de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten in werking. Daarmee werden respectievelijk de Europese NIS2-richtlijn en CER-richtlijn in Nederlandse wetgeving omgezet.
De Cyberbeveiligingswet richt zich op digitale weerbaarheid, risicobeheersing en de omgang met cybersecurityincidenten. De Wet weerbaarheid kritieke entiteiten gaat breder in op de fysieke en organisatorische weerbaarheid van aangewezen organisaties die essentiële diensten leveren.
Niet iedere energie-intensieve onderneming valt automatisch onder beide wetten. De toepasselijkheid hangt onder meer af van de sector, de activiteiten, de omvang en eventuele aanwijzing als kritieke entiteit.
Ook voor bedrijven buiten de directe reikwijdte zijn de onderliggende principes relevant.
De Europese Commissie heeft bovendien specifieke cybersecurityregels ontwikkeld voor grensoverschrijdende elektriciteitsstromen. De Europese netwerkcode voor cybersecurity erkent onder meer dat de combinatie van bestaande energiesystemen en nieuwe digitale technologie bijzondere risico's oplevert, waaronder kettingreacties bij verstoringen.
In augustus 2026 publiceerde de Europese koepelorganisatie van transmissienetbeheerders ENTSO-E aanbevelingen voor de beveiliging van kritieke elektriciteitsinfrastructuur. Daarbij benadrukt de organisatie dat leveringszekerheid, fysieke beveiliging en cybersecurity gezamenlijk moeten worden benaderd.
Dat is een belangrijke ontwikkeling: de betrouwbaarheid van onze energievoorziening wordt steeds meer gezien als het resultaat van meerdere, onderling afhankelijke vormen van veiligheid.
Energie blijft het vertrekpunt
Voor veel Nederlandse ondernemingen is energiebeheer traditioneel gericht op beschikbaarheid, betaalbaarheid, inkoop, verbruik en verduurzaming. In de afgelopen jaren zijn daar vraagstukken rondom netcongestie, flexibiliteit, lokale opwekking en energieopslag bij gekomen.
Cyberveiligheid voegt daar een nieuwe dimensie aan toe.
Een batterij is immers niet alleen een opslagvoorziening, maar doorgaans ook een digitaal aangestuurd systeem. Een koelinstallatie is niet alleen een energieverbruiker, maar ook een proces waarvan de werking digitaal kan worden beïnvloed. En een energiemanagementsysteem is niet alleen een middel om energie slimmer te benutten, maar kan ook een belangrijk onderdeel vormen van de operationele bedrijfsvoering.
Voor COMCAM ligt het vertrekpunt bij energie. Niet vanuit de rol van cybersecurityspecialist, maar vanuit het inzicht dat betrouwbare energie voor ondernemingen van groot belang is en dat digitale systemen daarin een steeds grotere rol spelen.
Door energieafhankelijkheden, fysieke voorzieningen en digitale besturing in samenhang te bekijken, kunnen organisaties beter begrijpen waar hun kwetsbaarheden liggen en welke maatregelen nodig zijn om hun continuïteit te beschermen.
Daarbij is samenwerking tussen energiedeskundigen, technische beheerders en cybersecurityspecialisten essentieel.
Want energiezekerheid betekent uiteindelijk meer dan de garantie dat energie beschikbaar is. Het betekent ook dat organisaties erop kunnen vertrouwen dat hun energievoorziening veilig, betrouwbaar en beheersbaar blijft functioneren.
En precies daarom horen energie en veiligheid bij elkaar.
Bronnen en verdere verdieping
Energiezekerheid en Europese afhankelijkheid
- Eurostat: Energy in Europe, imports dependency, 18 maart 2026.
- International Energy Agency: Glossary, energy security.
- ENTSO-E: Position Paper on the Security of Critical Infrastructure, 31 augustus 2026.
- Europese Commissie: Critical infrastructure and cybersecurity.
Cyberincidenten en koelinstallaties
- CERT-FR: beveiligingswaarschuwing koelinstallaties, 12 oktober 2026, bijgewerkt 16 oktober.
- Euronews: Hundreds of French supermarkets hit by cyberattack on refrigeration systems, 12 oktober 2026.
- Al Jazeera: Hundreds of supermarkets in France hit by unprecedented cyberattack, 13 oktober 2026.
- RTL België: problemen met koeling bij Delhaize, 2 november 2026.
- Ahold Delhaize: update cybersecurityincident, 19 oktober 2026.
Oekraïne en strategische energiezekerheid
- VN-mensenrechtenmissie: aanvallen op Oekraïense energie-infrastructuur, 29 juni 2026.
- VN-onderzoekscommissie: conclusies over Russische aanvallen, 26 oktober 2026.
- NOS: honderdduizenden huishoudens zonder stroom in Oekraïne, 19 oktober 2026.
Cybersecurity, OT en wetenschappelijk onderzoek
- NCSC: aan de slag met het beveiligen van OT/IACS.
- NIST: Guide to Operational Technology Security, SP 800-82 Rev. 3, september 2023.
- MITRE: ATT&CK for Industrial Control Systems.
- ENISA: Threat Landscape 2026, 22 september 2026.
- Sechi et al.: Towards distinguishing cybersecurity attacks and safety faults in DER-rich smart grids, International Journal of Information Security, september 2026.
- Vigneshwaran et al.: Cyber attack detection in smart grids, a survey, Computer Science Review, mei 2026.
Nederlandse wetgeving
- Rijksoverheid: Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten van kracht, 15 augustus 2026.
Bronnen geraadpleegd op 2 november 2026. Lopende incidentonderzoeken kunnen tot nieuwe inzichten leiden.
Geldt dit ook voor uw bedrijf?
Onze energiespecialisten kijken graag wat dit betekent voor uw aansluitingen, uw contract en uw inkoopsituatie. Vrijblijvend.